Il segnale arriva proprio da chi l’intelligenza artificiale la sta spingendo più avanti. Dario Amodei, numero uno di Anthropic, nei giorni scorsi ha chiesto di rallentare il ritmo di sviluppo dei modelli più avanzati, indicando tra le strade da percorrere anche valutazioni indipendenti e maggiori controlli. Una posizione condivisa da Sam Altman, CEO di OpenAI, e da Elon Musk. Il loro allarme riguarda le cosiddette tecnologie di frontiera e scenari molto diversi da quelli con cui si confronta ogni giorno una piccola o media impresa, ma porta al centro una questione ormai comune: chi controlla l’intelligenza artificiale e secondo quali regole?
Su una scala completamente diversa, è una domanda che riguarda sempre più da vicino anche le aziende italiane. In pochi anni l’IA è entrata nei processi aziendali attraverso software per la selezione del personale, strumenti per analizzare clienti e dati, sistemi di automazione e applicazioni capaci di generare testi, immagini e altri contenuti. Spesso con un approccio sperimentale, senza che alla rapidità dell’adozione sia corrisposta una riflessione altrettanto strutturata sulle responsabilità e sulle conseguenze giuridiche.
Dalla sperimentazione alle regole
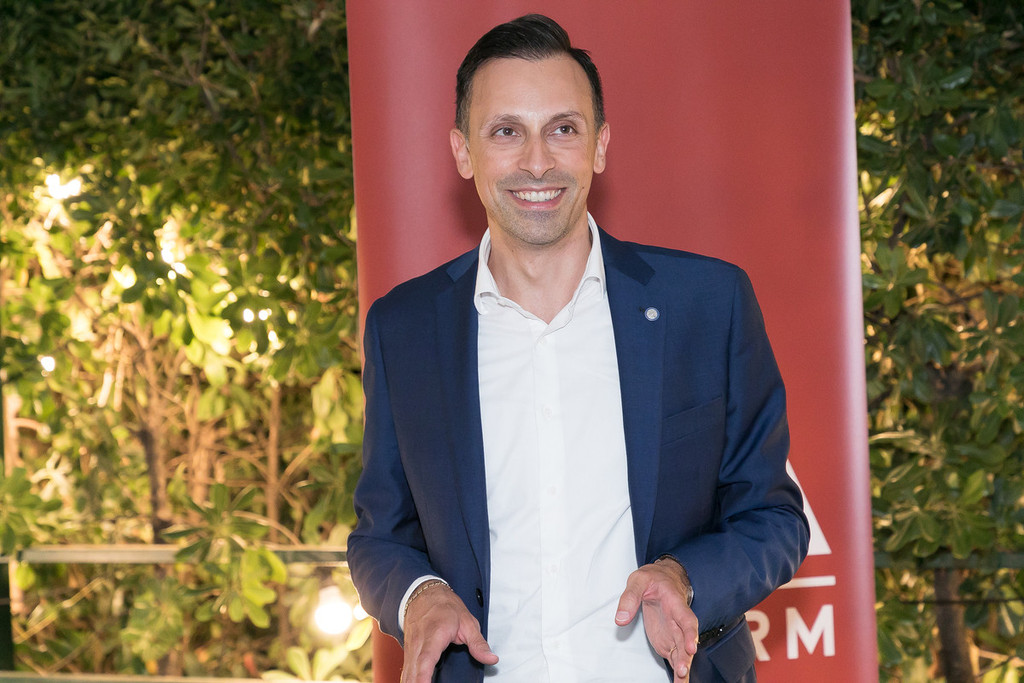
«Quella stagione pionieristica è conclusa», osserva l’avvocato Marco Sebastiano Accorrà, fondatore di MSÀ Community, che si occupa di consulenza legale e compliance aziendale con particolare attenzione a privacy, nuove tecnologie e intelligenza artificiale.
Il cambio di passo è segnato anche dall’AI Act, il Regolamento europeo 2024/1689 che disciplina lo sviluppo e l’utilizzo dei sistemi di intelligenza artificiale. Entrato in vigore il 1° agosto 2024, il nuovo quadro normativo è diventato progressivamente applicabile e riguarda non soltanto chi sviluppa sistemi di IA, ma anche le imprese che li utilizzano.
Il primo punto, quindi, è capire quale ruolo abbia l’azienda. Può essere “fornitore”, se sviluppa o mette sul mercato un sistema, oppure molto più frequentemente, nel caso di una PMI, “deployer”: vale a dire un soggetto che utilizza una soluzione realizzata da altri all’interno della propria attività.
Sapere quali strumenti vengono usati
Ed è proprio qui che la questione diventa organizzativa prima ancora che tecnologica.
«Il tema centrale è la governance - spiega Accorrà - Occorre mappare i sistemi in uso, stabilire chi li approva, chi gestisce eventuali anomalie e dotarsi di regole chiare. Serve, insomma, che il personale incaricato abbia alfabetizzazione, formazione e autorità adeguate per governare queste tecnologie».
Non è soltanto una buona pratica. L’obbligo previsto dall’AI Act di adottare misure a sostegno dell’alfabetizzazione in materia di intelligenza artificiale del personale e di chi utilizza questi sistemi per conto dell’organizzazione si applica già dal 2 febbraio 2025. Non viene imposto un identico livello di competenze a tutti, ma alle imprese viene chiesto di tenere conto delle conoscenze, dell’esperienza e del contesto nel quale l’IA viene utilizzata.
Il controllo umano e il nodo dei deepfake
Un passaggio particolarmente delicato riguarda la sorveglianza umana. Affidarsi all’output di un algoritmo senza comprenderne i limiti può diventare un problema soprattutto quando l’intelligenza artificiale interviene in processi che incidono sulle persone: dalla selezione del personale all’accesso a determinati servizi.
«L’algoritmo non può essere lasciato operare da solo, specie quando incide su diritti, lavoro o accesso ai servizi. È vitale avere dipendenti capaci di comprendere i limiti del sistema, verificarne i risultati e intervenire all’occorrenza», sottolinea Accorrà.
Per i sistemi considerati ad alto rischio l’AI Act prevede specifici obblighi di gestione del rischio, documentazione, accuratezza, cybersicurezza e controllo umano, con responsabilità differenziate tra chi li sviluppa e chi li utilizza.
C’è poi un altro fronte diventato molto concreto: quello dei contenuti generati o manipolati artificialmente. Dal 2 agosto 2026 sono applicabili gli obblighi di trasparenza previsti dall’AI Act per determinate tipologie di contenuti. Chi utilizza sistemi di IA per creare o manipolare immagini, audio o video che costituiscono un deepfake deve rendere riconoscibile la loro natura artificiale. Regole specifiche riguardano anche i testi generati o manipolati dall’IA e pubblicati per informare il pubblico su questioni di interesse pubblico, ferma restando l’eccezione prevista quando vi siano una revisione umana o un controllo editoriale e una responsabilità sulla pubblicazione.
«Per le PMI non basta “usare bene” il software - osserva Accorrà - Servono policy interne, workflow di approvazione ed etichettatura chiara dei contenuti prima della pubblicazione».
AI Act e GDPR si incrociano
Tutto questo si intreccia inevitabilmente con il GDPR. Se attraverso un sistema di intelligenza artificiale vengono trattati dati personali, continuano ad applicarsi i principi di liceità, sicurezza e responsabilizzazione previsti dalla normativa sulla privacy; nei casi in cui ne ricorrano le condizioni può rendersi necessaria anche una valutazione d’impatto. AI Act e GDPR, quindi, non viaggiano su binari separati.
Anche il quadro italiano si è nel frattempo definito. La legge 132 del 23 settembre 2025 ha individuato AgID e Agenzia per la cybersicurezza nazionale come Autorità nazionali per l’intelligenza artificiale, attribuendo in particolare ad ACN compiti di vigilanza, comprese le attività ispettive e sanzionatorie, e ad AgID funzioni legate anche alla notifica, alla valutazione e al monitoraggio dei soggetti incaricati della verifica di conformità.
Per le PMI, insomma, il tema non è rinunciare all’intelligenza artificiale né rallentarne l’utilizzo per principio. È sapere dove è già entrata nell’organizzazione e costruire intorno ad essa regole proporzionate alle dimensioni dell’azienda e ai rischi effettivi.
«Il punto, in definitiva, è semplice - la conclusione di Accorrà - L’intelligenza artificiale non può più entrare in azienda senza regole. Costruire una governance proporzionata significa per le PMI abbattere il rischio di sanzioni o danni reputazionali, ma soprattutto utilizzare l’innovazione in un modo che sia realmente sostenibile».